スマホは本当に「遠隔解析」できる? 暗号化とクラウドのバックアップを考える
「スマホの中身を、離れた場所から調べられるようになる?」
そんなニュースを見ると、手元のスマホが急に気になります。
でも、スマホを裏返しても、事情は説明してくれません。
まず確認したいのは、何を、どこから、どうやって取得する話なのかです。
端末内の情報なのか。
クラウドに保存されたバックアップなのか。
そして、実際に解析へ成功したことが確認されているのか。
今回は、この違いと、アンチスパイフォンが遠隔解析しにくい環境を作るために重ねている防御を、初心者向けに整理します。
今回、何が報じられたのか
2026年10月16日、読売新聞オンラインは、犯罪グループが使用するスマートフォンなどの「遠隔解析」を導入するため、政府が警察官職務執行法の改正案を閣議決定したと報じました。
記事では、実施条件について次のように説明されています。
「運用は緊急性が高く、ほかに方法がない場合に限定」
出典:読売新聞オンライン/ライブドアニュース掲載記事(2026年10月16日)
報道によると、裁判官の事前許可を得て、詐欺や強盗などの重大犯罪による被害を防ぐために実施する制度です。
閣議決定は、法律の成立や施行と同じではありません。
最初に結論 「解析できない」ではなく「解析しにくくする」
アンチスパイフォンの強みは、一般的なAndroidやiPhoneを普段の設定で使う場合と比べ、攻撃の入口と情報の保存先を絞り、遠隔解析しにくい環境を作りやすいことです。
ただし、これは防御の仕組みと運用に基づく説明です。
今回の遠隔解析に対する比較試験の結果ではなく、すべてのAndroidやiPhoneより、あらゆる条件で安全だと証明されたという意味ではありません。
そのうえで、ニュースの読み方にも大切な注意点があります。
法的な権限を設けることと、特定の端末から情報を取得できることは別です。
法律ができたからといって、暗号化されたスマホの鍵が自動で開くわけではありません。
今回確認した公表資料からは、どの機種、どのOSの版、どのメッセンジャーで、何の取得に成功したのかまでは確認できません。
そのため、「暗号化されたメッセージを、どの端末からでも取り出せるようになった」と判断することはできません。
一方で、成功が確認できないことは、技術的に不可能であることの証明にもなりません。
この二つを分けて考えることが大切です。
「遠隔解析」は、画面の遠隔操作と同じではありません
遠隔操作は、離れた場所から画面を動かしたり、端末に処理を実行させたりすることです。
今回の遠隔解析は、対象端末の情報を取得・分析することを指します。
警察庁の提言資料には、次のような記載があります。
「犯行グループが使用する端末にアクセス」
資料では、対象端末から必要な情報を取得する流れが示されています。
ただし、具体的にどの弱点やソフトウェアを使うのかまでは、確認した資料から分かりません。
サーバーに履歴がなければ、そこからは取り出せない
メッセンジャーの運営会社が読める形で本文を保有していなければ、その会社に開示を求めても、保有していない本文は提供できません。
例えばSignalは、メッセージや通話などの内容にアクセスできず、保有していないデータは適法な情報開示要求にも提供できないと説明しています。
つまり、「運営会社から会話の履歴をもらえばよい」という方法が、すべてのメッセンジャーに通用するわけではありません。
ただし、運営会社が本文を読めないことと、情報がどこにも存在しないことは別です。
本人や通信相手の端末、リンク済みの機器、バックアップなどに残っている可能性があります。
端末内で暗号化されていても、遠隔で読まれる可能性はある?
端末内の暗号化は、非常に重要な防御です。
しかし、「暗号を解読すること」と「情報を表示できる端末へ侵入すること」は違います。
利用者がメッセージを読むとき、端末は必要な情報を復号して表示しています。
その端末やアプリに弱点があり、攻撃者が十分な権限を得た場合には、暗号そのものを破らずに情報へアクセスできる可能性があります。
金庫の暗証番号を解くのと、金庫を開けて作業している部屋へ侵入するのは、別の問題です。
ただし、アプリへの侵入が一つ成功しただけで、端末内のすべての履歴が読めるとは限りません。
取得できる範囲は、端末の状態、アプリの保護、攻撃で得られた権限などによって変わります。
過去には、利用者の操作なしで端末上にプログラムを実行させる「ゼロクリック攻撃」も技術解析されています。
これは遠隔侵入が現実にあり得ることを示しますが、今回の制度で同じ技術を使うことや、最新のアンチスパイフォンに通用することを示すものではありません。
参考:Google Project Zero・遠隔コード実行攻撃の解析事例
もう一つ確認したいのが、クラウドのバックアップ
端末を守っていても、外部に同じ情報のコピーがあれば、そちらが取得経路になる場合があります。
例えば、クラウドのアカウントを乗っ取られるケースです。
また、事業者が復号できるデータについては、適法な開示手続きによって取得される場合も考えられます。
当店では、プライバシー対策を考える際、スマホ本体だけでなく、バックアップや同期先にも注意を向ける必要があると考えています。
ただし、「今回の遠隔解析は、実際にはGoogleやiCloudのバックアップを見ているだけ」と確認されたわけではありません。
公表資料は端末へのアクセスを想定しており、バックアップが主な対象だと判断できる根拠は確認できていません。
クラウドの情報は、すべて読めるわけではありません
重要なのは、保存先だけでなく、暗号を開く鍵を誰が持っているかです。
例えば、iCloudの標準のデータ保護では、バックアップの暗号化キーをAppleが管理します。
一方、「高度なデータ保護」を有効にすると、バックアップもエンドツーエンド暗号化の対象となり、Appleは復号する鍵を持ちません。
Googleのバックアップも、一部のデータには画面ロックを使った追加の暗号化が適用されます。
サービスやデータの種類によって、保護の条件は異なります。
「クラウドだから丸見え」「暗号化されているから絶対安全」のどちらも、話を単純にしすぎています。
情報の取得経路を、分けて考えましょう
| 経路 | 何が問題になる? | 注意点 |
|---|---|---|
| サービスのサーバー | 運営会社が保有する情報の取得 | 保有していない本文は提供できない |
| クラウドのバックアップ | 保存されたコピーへのアクセス | 暗号化方式や鍵の管理者によって条件が違う |
| 本人の端末 | 端末やアプリの弱点を悪用したアクセス | 機種、更新状態、権限などに左右される |
| 通信相手やリンク済み機器 | 別の機器に残る情報の取得 | 自分の端末だけでは管理しきれない |
一つの経路が難しくても、別の経路が存在する場合があります。
逆に、ニュースに「解析」と書かれていても、どの経路で何を得たのかが分からなければ、能力の範囲は判断できません。
アンチスパイフォンは、必要のないコピーを増やさない
当店のアンチスパイフォンは、標準出荷設定では、GoogleやiCloudへの端末データの自動バックアップ・同期を行いません。
それらにバックアップを作成していなければ、そのバックアップを保存先から取得される経路は生まれません。
これは、「預けた情報を厳重に守る」だけでなく、「必要のない情報は、最初から預けない」という考え方です。
ただし、後から写真の同期やクラウド保存を有効にした場合は別です。
メール、SNS、アプリ独自のバックアップなども、それぞれの設定に従います。
アンチスパイフォンを使うだけで、インターネット上の情報保存がすべて止まるわけではありません。
アンチスパイフォンは、なぜ遠隔解析しにくい環境を作れるのか
一般的なAndroidやiPhoneにも、暗号化やアプリを隔離する仕組みがあります。
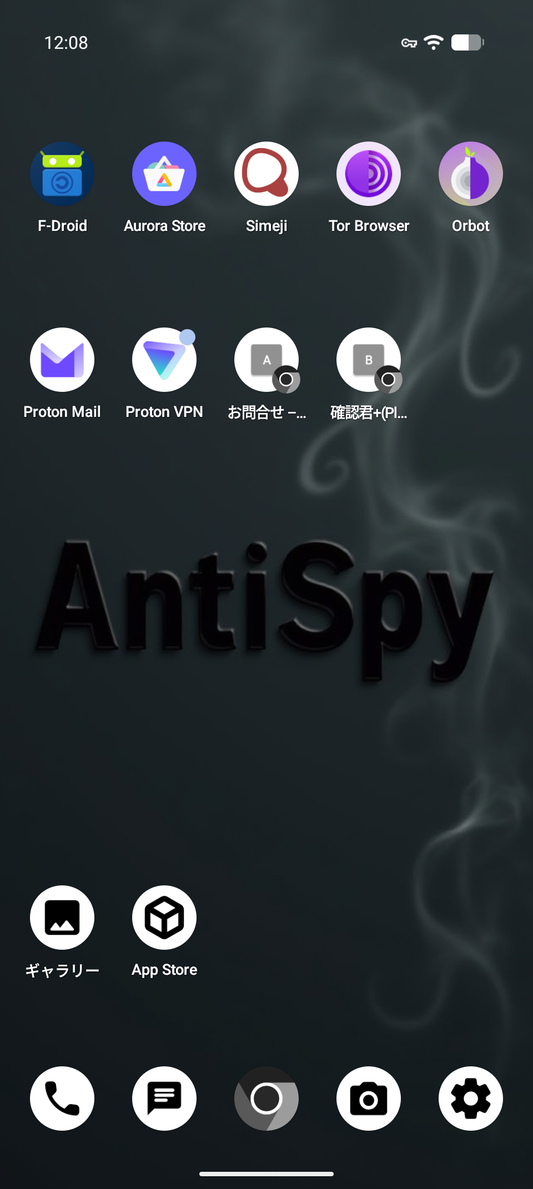
アンチスパイフォンは、Androidの基本的な防御に加え、攻撃の入口の削減、メモリの扱いの防御強化、アプリの隔離の強化を重ねています。
メモリとは、スマホが作業中に使う一時的な場所です。
その扱いの不具合を悪用する攻撃を成立しにくくし、一つのアプリが侵入されても、ほかへ被害を広げにくくすることを目指しています。
| 防御の考え方 | 遠隔解析への備えとしての役割 |
|---|---|
| 攻撃の入口を減らす | 不要な機能や処理を減らし、狙われる箇所を少なくする |
| 弱点の悪用を難しくする | メモリの不具合などを使う攻撃の成立を妨げる |
| 侵入後の広がりを抑える | アプリの隔離を強化し、別の情報へ届きにくくする |
| 外部のコピーを増やさない | 標準設定でGoogleやiCloudへの端末バックアップを作らない |
参考:基盤OSの公開技術資料(攻撃の入口の削減・防御強化・隔離)
鍵を一つ増やすだけでなく、窓を減らし、部屋ごとの扉も強くするイメージです。
攻撃する側にとって、簡単には先へ進めない構成を目指します。
当店が「遠隔解析しにくい」と説明するのは、こうした防御を積み重ねる設計と設定に基づくものです。
特定の捜査機関の手法を実機で検証し、効果を確認したという意味ではありません。
比較する機種、更新状態、アプリ、設定によって結果は変わります。
iPhoneにも標的型攻撃への防御を追加するロックダウンモードがあり、単純に「iPhoneには防御がない」という話ではありません。
また、機能の利用可否は対応機種やOSの版にも左右されます。
更新を続け、不要なアプリや権限を増やさないことも、守りを保つために重要です。
VPNだけではなく、端末と保存先を一緒に守る
VPNは通信経路を保護する道具です。
端末の弱点を使う攻撃や、自分で許可した不正アプリまで、すべて止めるものではありません。
クラウド同期をしないことも、端末への遠隔侵入そのものを防ぐ機能ではありません。
だからこそ、端末側の防御と、外部へ預ける情報を減らす設定を組み合わせることに意味があります。
バックアップは、やめるのではなく保存先を選ぶ
クラウド同期をしないことと、バックアップを取らないことは別です。
必要な写真や連絡先は、暗号化した外部媒体など、自分で管理できる方法で保存する選択肢があります。
紛失や故障にも備え、必要なデータを復元できるかまで確認しましょう。
プライバシーは守れたのに、家族の写真が全部消えた。
そんな結末では、スマホも気まずそうです。
まとめ 普段使いの便利さに、遠隔解析を難しくする守りを
今回の公表資料だけでは、特定のメッセンジャーや端末の解析に成功したかどうかは判断できません。
同時に、暗号化されていることだけを理由に、遠隔での情報取得を不可能と断定することもできません。
確認したいのは、どの端末の、どの状態で、どの情報を取得できたのかです。
アンチスパイフォンは、一般的なAndroidやiPhoneを普段の設定で使う場合から一歩進み、攻撃の入口を絞り、遠隔解析しにくい環境を自分で管理したい方のための選択肢です。
これは全機種・全条件での優位性の保証ではなく、防御強化と保存先の管理を組み合わせる考え方です。
犯罪や適法な手続きを回避するためではなく、家族との連絡、仕事の情報、日々のプライバシーを守るために。
「絶対安全」という言葉より、守る仕組みと限界を理解して選ぶことを大切にしています。
ニュース・制度に関する情報確認日:2026年10月17日。
防御機能の説明・本文改訂日:2026年10月18日。
参考資料
- 読売新聞オンライン/ライブドアニュース掲載記事
- 警察庁・遠隔解析に関する提言概要
- Signal・政府機関からの情報開示要求について
- Google Project Zero・遠隔コード実行攻撃の解析事例
- Apple・iCloudのデータセキュリティの概要
- Google・Androidのバックアップについて
- 基盤OSの公開技術資料
- Apple・ロックダウンモードについて
「解析できない」という約束ではなく、「解析しにくくする」防御を選びましょう。
自分に合った使い方を、購入前に確認したい方へ
設定済みのアンチスパイフォンのほか、対応するPixelをお持ちの方向けに、持ち込みインストールプランもご用意しています。
公式LINEは購入者向けサポートが中心ですが、購入前に迷っている方も「使っているメッセンジャーと、バックアップの保存先を見直したい」とお送りください。
普段の使い方に合わせて、できることと注意点をご案内します。