WIREDがGrapheneOSを「モバイルセキュリティのゴールドスタンダード」と紹介
米WIREDは2026年4月21日、GrapheneOSの成り立ちと、その背景にあるモバイルセキュリティへの取り組みを長編記事で紹介しました。
この記事は、GrapheneOSを「モバイルセキュリティのゴールドスタンダード」と表現しています。ここでは、掲載内容の要点を日本語でまとめます。
掲載元:WIRED — They Built a Legendary Privacy Tool. Now They’re Sworn Enemies
最初に結論
- WIREDはGrapheneOSを、モバイルセキュリティ分野で高い評価を受ける存在として紹介しています。
- 記事は、前身となるCopperheadOSからGrapheneOSへ至る経緯と、オープンソースの運営・更新・署名鍵をめぐる背景を詳しく取り上げています。
- GrapheneOSの価値は、単にGoogleサービスを減らすことではなく、アプリや端末データへのアクセスを細かく制御できる設計にある、と解説されています。
WIREDの記事が伝えていること
WIREDの記事は、Androidのセキュリティ強化(ハードニング)に取り組んだ開発の流れをたどり、GrapheneOSがどのような問題意識から生まれたかを紹介しています。
前身のCopperheadOSでは、OSの更新に必要な署名鍵や、運営方針をめぐる意見の対立が大きな課題になりました。その後、GrapheneOSは寄付を基盤とするオープンソースプロジェクトとして再出発し、特定の企業スポンサーに強く依存しない運営を目指す形になったと記事は説明しています。
技術面では、Google Playをサンドボックス内で扱う仕組みや、アプリごとにネットワーク・センサーなどの権限を制御できる点が取り上げられています。
原文と日本語訳
“If I were configuring a smartphone today, I’d use @DanielMicay’s @GrapheneOS as the base operating system.”
日本語訳:「もし私が今日スマートフォンを設定するなら、Daniel Micay氏のGrapheneOSをベースOSとして使うだろう。」
これは記事内で紹介されたエドワード・スノーデン氏の投稿です。
「ゴールドスタンダード」という評価について
“GrapheneOS, the gold standard of mobile security.”
日本語訳:「GrapheneOSは、モバイルセキュリティのゴールドスタンダードである。」
AntiSpyPhoneで大切にしていること
スマートフォンのプライバシー対策は、OSだけで完結するものではありません。端末選び、初期設定、アプリの使い方、通信環境まで含めて考えることで、日常的な情報の扱いを見直しやすくなります。
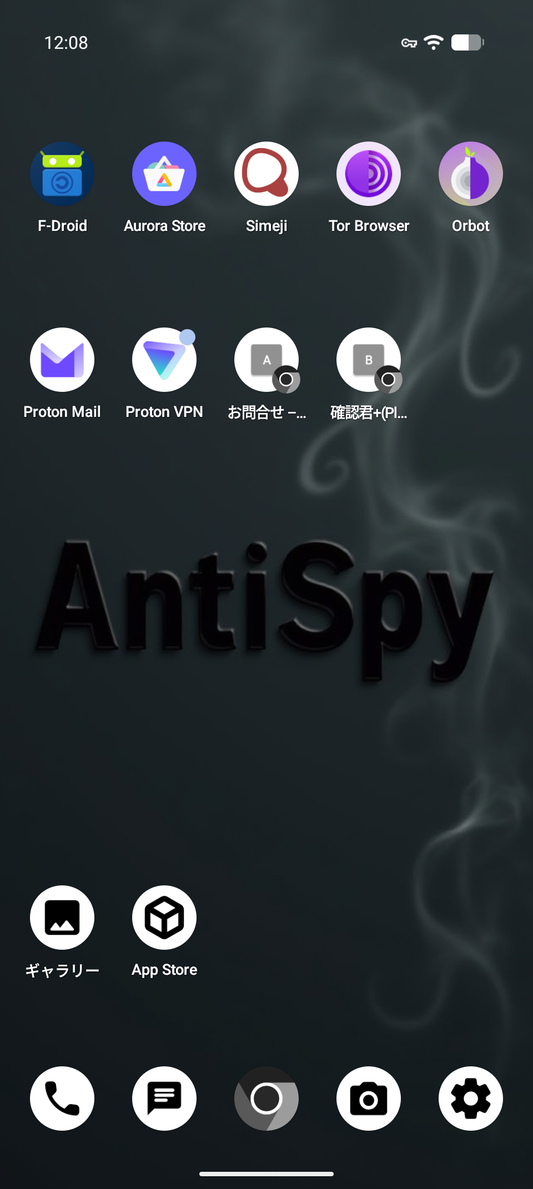
AntiSpyPhoneでは、GrapheneOSをベースに、利用目的に合わせた端末と設定をご案内しています。
参考資料
端末選びや設定について相談したい方は、AntiSpyPhone公式LINEからご連絡ください。